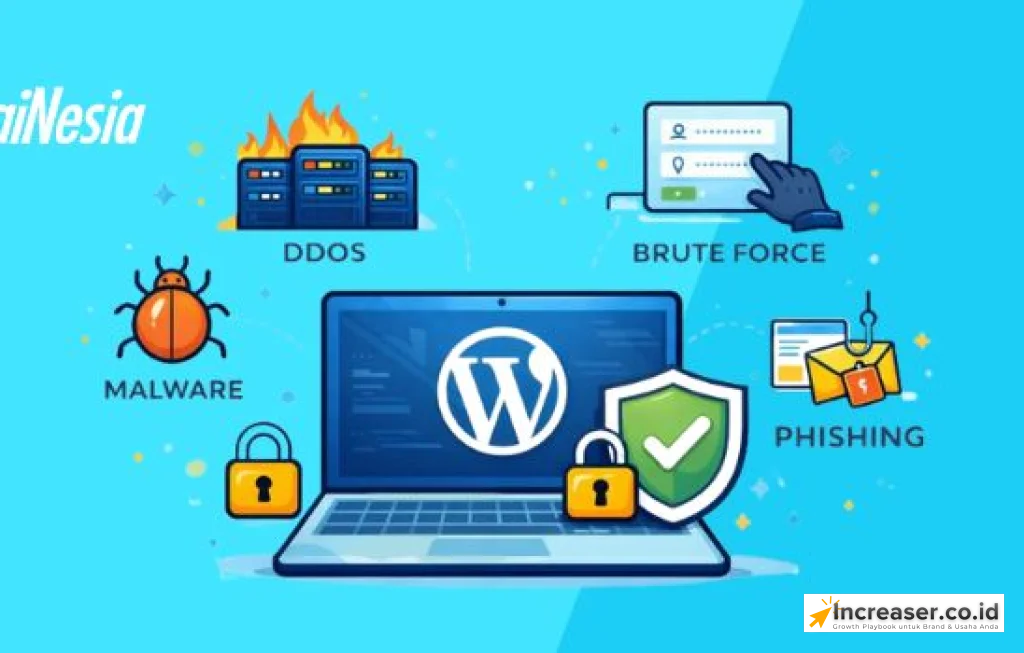
Serangan WordPress dan cara menghentikannya kini menjadi topik yang tidak bisa lagi diabaikan oleh pemilik situs. Di balik kemudahan WordPress sebagai platform paling populer di dunia, tersimpan risiko besar: jutaan percobaan peretasan yang terjadi setiap hari, mulai dari serangan brute force, injeksi malware, hingga pencurian data pengunjung. Banyak pemilik situs baru menyadari ancaman ini ketika semuanya sudah terlambat, saat website tiba tiba tidak bisa diakses, dialihkan ke situs asing, atau ditandai berbahaya oleh mesin pencari.
Mengapa Serangan WordPress Begitu Sering Terjadi
Popularitas WordPress menjadikannya sasaran empuk penyerang. Semakin banyak situs menggunakan satu platform, semakin besar pula keuntungan bagi peretas yang berhasil menemukan celah. Dalam konteks serangan WordPress dan cara menghentikannya, memahami alasan mengapa WordPress diserang adalah langkah awal untuk menyusun pertahanan yang lebih serius.
Secara teknis, WordPress sendiri tergolong cukup aman jika selalu diperbarui. Namun masalah sering muncul dari tema dan plugin pihak ketiga, kebiasaan pengguna yang memakai password lemah, dan server yang tidak dikonfigurasi dengan baik. Kombinasi faktor faktor ini membuka peluang bagi bot otomatis yang setiap detik memindai jutaan domain untuk mencari titik lemah.
Banyak serangan tidak ditujukan secara pribadi kepada satu pemilik situs, melainkan serangan massal yang dilakukan oleh script otomatis. Artinya, meskipun situs kecil, baru, dan jarang dikunjungi, tetap bisa menjadi target. Logika penyerang sederhana: serang sebanyak mungkin, ambil yang berhasil, dan jadikan bagian dari jaringan bot untuk kejahatan berikutnya.
> “Kesalahan terbesar pemilik situs kecil adalah merasa tidak penting untuk diserang, padahal bot tidak pernah memilih korban berdasarkan popularitas.”
Jenis Serangan WordPress yang Paling Sering Menghantam Situs
Sebelum membahas serangan WordPress dan cara menghentikannya secara teknis, penting untuk mengenali pola serangan yang paling sering terjadi. Dengan memahami bentuk serangan, pemilik situs bisa lebih cepat menyadari ada yang tidak beres dan segera mengambil langkah pengamanan.
Serangan brute force pada login WordPress dan cara menghentikannya
Serangan brute force adalah upaya menebak username dan password secara berulang menggunakan script otomatis. Bot akan mencoba kombinasi umum seperti admin, administrator, test, dan password sederhana. Pada situs yang tidak dilindungi, serangan ini bisa berlangsung sepanjang hari tanpa henti.
Untuk serangan brute force pada login WordPress dan cara menghentikannya, beberapa langkah teknis efektif antara lain membatasi jumlah percobaan login, mengaktifkan reCAPTCHA, dan mengganti URL login default wp admin ke alamat lain yang lebih sulit ditebak. Plugin keamanan yang memiliki fitur limit login attempts dan proteksi bot sangat membantu mengurangi risiko.
Serangan brute force tidak selalu langsung berhasil, tetapi jika dibiarkan berjalan terus menerus, peluang kebobolan meningkat, apalagi jika password lemah. Selain itu, serangan ini juga membebani server, membuat situs terasa lebih lambat, bahkan bisa membuat hosting shared down jika serangan cukup besar.
Injeksi malware di plugin WordPress dan cara menghentikannya
Jenis serangan lain yang sangat berbahaya adalah injeksi malware melalui plugin atau tema yang rentan. Penyerang memanfaatkan celah keamanan pada kode untuk menyisipkan script berbahaya, yang kemudian bisa digunakan untuk mengirim spam, menambang kripto, atau mengalihkan pengunjung ke situs lain.
Dalam konteks injeksi malware di plugin WordPress dan cara menghentikannya, pemilik situs harus disiplin hanya menginstal plugin dari sumber resmi, rutin memperbarui versi, dan menghapus plugin yang sudah tidak digunakan. Plugin yang jarang diupdate oleh pengembang sering menjadi pintu masuk yang disukai peretas.
Gejala situs terinfeksi malware bisa berupa munculnya file asing di direktori, adanya script aneh di header atau footer, halaman yang mengandung iklan tidak jelas, atau peringatan dari browser dan mesin pencari. Tanpa pemindaian rutin menggunakan plugin security atau layanan scanning eksternal, banyak pemilik situs tidak menyadari keberadaan malware selama berbulan bulan.
Serangan SQL injection pada WordPress dan cara menghentikannya
SQL injection adalah teknik di mana penyerang menyisipkan perintah berbahaya ke dalam query database melalui form, URL, atau input lain yang tidak difilter dengan baik. Jika berhasil, penyerang bisa membaca, mengubah, bahkan menghapus data penting di database WordPress.
Membahas serangan SQL injection pada WordPress dan cara menghentikannya berarti menyoroti pentingnya sanitasi input dan penggunaan plugin yang mengikuti standar coding aman. Pengembang tema dan plugin yang baik akan menggunakan fungsi bawaan WordPress untuk memproses input, sehingga risiko injection berkurang.
Bagi pemilik situs yang tidak mengembangkan kode sendiri, langkah pencegahan terbaik adalah memilih plugin yang memiliki reputasi baik, sering diperbarui, dan memiliki banyak ulasan positif. Selain itu, pembatasan akses database, penggunaan prefix tabel yang tidak standar, serta update rutin core WordPress juga membantu memperkecil peluang eksploitasi.
Serangan DDoS ke WordPress dan cara menghentikannya
Serangan DDoS atau Distributed Denial of Service bertujuan membuat situs tidak bisa diakses dengan membanjiri server dengan permintaan palsu dari banyak sumber. Dalam kasus WordPress, serangan DDoS bisa menyasar halaman tertentu, file XML RPC, atau bahkan seluruh domain.
Serangan DDoS ke WordPress dan cara menghentikannya sering kali melibatkan bantuan layanan pihak ketiga seperti CDN dan firewall aplikasi web. Dengan meletakkan lapisan perlindungan di depan server, lalu lintas mencurigakan bisa disaring lebih dulu sebelum mencapai hosting utama. Beberapa penyedia juga menyediakan proteksi DDoS dasar secara gratis.
Selain itu, konfigurasi server yang baik, pembatasan request berlebihan, dan penonaktifan fitur yang tidak diperlukan seperti XML RPC jika tidak digunakan, dapat mengurangi permukaan serangan. Meski tidak selalu bisa menghentikan DDoS besar sepenuhnya, langkah ini bisa mengurangi dampak dan menjaga situs tetap online lebih lama.
Cara Menghentikan Serangan WordPress Secara Bertahap
Serangan WordPress dan cara menghentikannya tidak bisa diselesaikan dengan satu langkah ajaib. Keamanan adalah proses berlapis, di mana setiap lapisan menutup satu titik lemah. Semakin banyak lapisan, semakin sulit bagi penyerang untuk menembus.
Pengamanan login WordPress dan cara menghentikannya dari akses ilegal
Login adalah pintu depan situs, sehingga pengamanan login WordPress dan cara menghentikannya dari akses ilegal menjadi prioritas utama. Menggunakan username admin dan password sederhana sama saja mengundang masalah. Perubahan kecil pada kebiasaan bisa memberi dampak besar.
Langkah yang disarankan antara lain mengganti username default menjadi sesuatu yang unik, menggunakan password panjang yang sulit ditebak, serta mengaktifkan autentikasi dua faktor. Dengan dua faktor, meskipun password bocor, penyerang tetap membutuhkan kode tambahan yang dikirim ke perangkat pemilik.
Selain itu, membatasi percobaan login yang gagal dan memblokir IP yang mencurigakan akan mengurangi intensitas serangan brute force. Banyak plugin keamanan yang menyediakan fitur ini dengan pengaturan yang mudah, sehingga pemilik situs tanpa latar belakang teknis pun bisa mengaktifkannya.
Pembaruan rutin WordPress dan cara menghentikannya dari celah lama
Banyak serangan berhasil bukan karena teknik baru yang canggih, tetapi karena memanfaatkan celah lama yang sudah lama diperbaiki di versi terbaru. Di sinilah pentingnya pembaruan rutin WordPress dan cara menghentikannya dari eksploitasi celah usang.
Core WordPress, tema, dan plugin harus selalu diperbarui ke versi terbaru yang stabil. Pengembang biasanya merilis update bukan hanya untuk fitur baru, tetapi juga untuk menutup kerentanan keamanan yang baru ditemukan. Menunda update sama saja membiarkan pintu terbuka bagi penyerang yang sudah mengetahui celah tersebut.
Untuk mengurangi risiko error saat update, pemilik situs bisa membuat backup sebelum memperbarui, menguji di lingkungan staging jika memungkinkan, dan menghapus plugin yang tidak lagi diperlukan. Semakin sedikit komponen yang terpasang, semakin kecil pula permukaan serangan yang tersedia.
Konfigurasi server WordPress dan cara menghentikannya dari eksploitasi
Tidak sedikit serangan yang berhasil bukan karena WordPress itu sendiri, tetapi karena konfigurasi server yang lemah. Dalam pembahasan konfigurasi server WordPress dan cara menghentikannya dari eksploitasi, beberapa pengaturan dasar bisa membuat perbedaan besar.
Pemilik situs perlu memastikan bahwa versi PHP yang digunakan masih didukung dan menerima update keamanan. Pengaturan permission file dan folder juga harus benar, sehingga penyerang tidak bisa menulis file sembarangan. Beberapa file sensitif seperti wp config.php sebaiknya ditempatkan pada level direktori yang lebih aman.
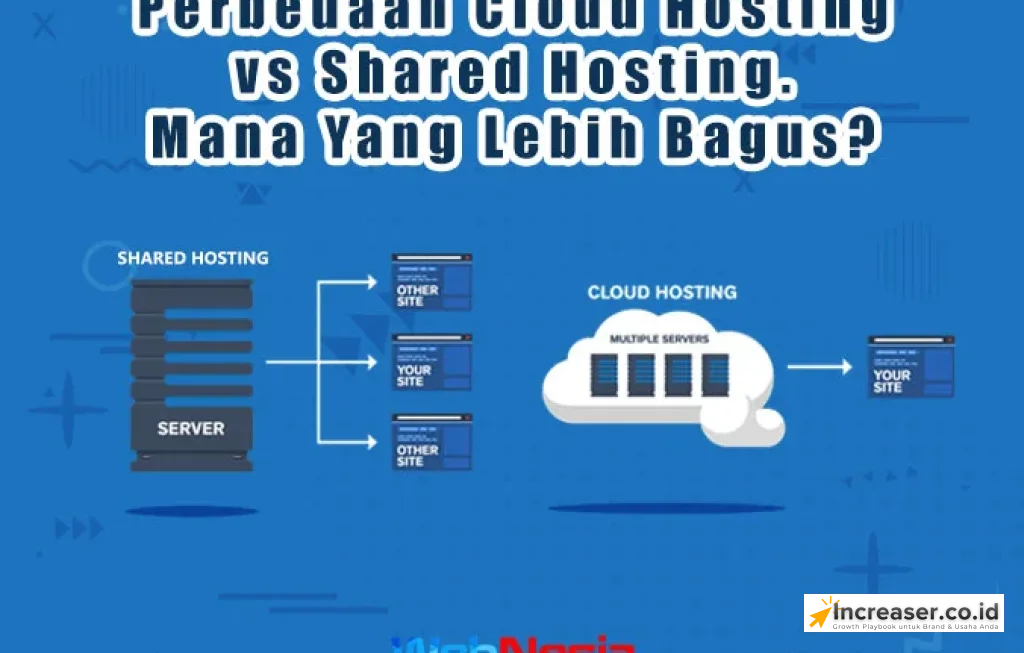
Penggunaan firewall di sisi server, pembatasan akses ke panel kontrol, serta proteksi tambahan seperti ModSecurity dapat menahan banyak serangan sebelum mencapai WordPress. Bagi pengguna shared hosting, banyak pengaturan ini bergantung pada penyedia hosting, sehingga pemilihan provider yang peduli keamanan menjadi faktor penting.
> “Memasang plugin keamanan tanpa memperhatikan kualitas hosting ibarat memasang gembok mahal di pintu rumah yang dindingnya rapuh.”
Backup WordPress dan cara menghentikannya dari kerusakan permanen
Tidak ada sistem yang benar benar kebal, sehingga backup WordPress dan cara menghentikannya dari kerusakan permanen adalah bagian tak terpisahkan dari strategi keamanan. Ketika serangan berhasil dan situs rusak atau terinfeksi, backup yang baik menjadi penyelamat utama.
Backup harus dilakukan secara berkala, mencakup file dan database, serta disimpan di lokasi terpisah dari server utama. Mengandalkan backup yang disimpan di server yang sama sangat berisiko, karena jika server mengalami masalah serius, semua data bisa hilang sekaligus.
Pemilik situs bisa menggunakan plugin backup otomatis yang mendukung penyimpanan ke layanan cloud. Yang sering dilupakan adalah melakukan uji pemulihan secara berkala, untuk memastikan backup benar benar bisa digunakan ketika dibutuhkan. Backup yang tidak pernah diuji bisa saja korup atau tidak lengkap tanpa disadari.
Peran Pemilik Situs dalam Menghentikan Serangan WordPress
Teknologi keamanan terus berkembang, tetapi faktor manusia tetap menjadi titik lemah terbesar. Serangan WordPress dan cara menghentikannya tidak hanya soal plugin dan server, tetapi juga soal kebiasaan dan disiplin pemilik situs dalam menjaga higienitas digital.
Menggunakan password yang sama di banyak layanan, memberikan akses admin kepada terlalu banyak orang, mengunduh tema nulled gratis dari sumber tidak jelas, dan mengabaikan peringatan keamanan adalah pola perilaku yang membuka peluang serangan. Sebaliknya, sedikit kehati hatian dapat mengurangi risiko secara signifikan.
Pemilik situs perlu membiasakan diri memeriksa log aktivitas, membaca notifikasi update, dan sesekali melakukan audit plugin dan pengguna yang memiliki akses. Dengan kesadaran yang meningkat, serangan yang tadinya tidak terlihat bisa terdeteksi lebih cepat, dan langkah penghentian bisa segera dilakukan sebelum kerusakan menyebar lebih luas.

Comment